网络安全——技术与实践(第3版) - 网络空间安全学科系列教材 - 中国高校教材图书网
|
书名: |
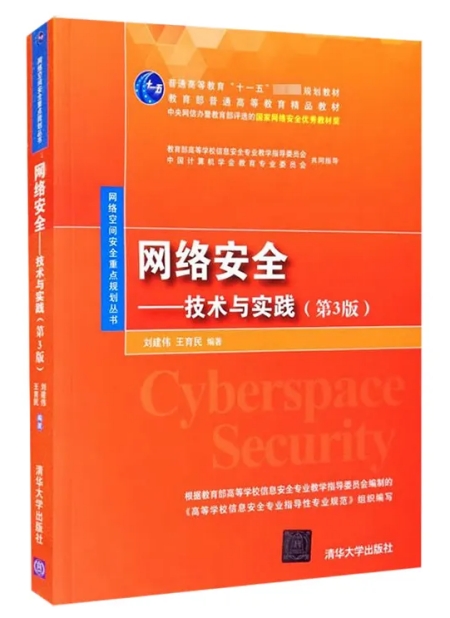
网络安全——技术与实践(第3版)
网络空间安全学科系列教材
|
| ISBN: | 9787302467588 |
责任编辑: | |
| 作者: |
刘建伟、王育民
相关图书
|
定价: |
¥66.00
折扣价:¥62.70
折扣:0.95
节省了3.3元
|
| 版印次: | 3-19 |
开本: | 大32开 |
| 出版社: |
清华大学出版社 |
装订: | 平装 |
| 出版日期: |
2017-05-01 |
页数: |
|
| 分级: | |
每包册数: | |
| 适用专业: | |
立体化教材: | |
| 类别: | |
征订序号: | |
| 年度: | |
季度: |
|
| 中图法分类: | |
专业分类: | |
| 用途分类: | |
读者分类: | |
| 千字数: | 0 |
印刷日期: | |
| 国家规划教材: | |
省部级规划教材: | |
| 入选重点出版项目: | |
其他获奖项目: | |
|
|
| 内容简介: |
全书共分3篇15章。第1篇为网络安全基础,共3章,主要讨论网络安全的基础知识;第2篇为密码学基础,共5章,详细讨论各种密码算法和技术,特别深入地介绍我国已公布的标准密码算法;第3篇为网络安全技术与应用,共7章,深入介绍网络实践中常用的一些网络安全技术及产品。
本书内容丰富,概念清楚,语言精练。在网络安全基本知识和密码学理论的阐述上,力求深入浅出,通俗易懂;在网络安全技术与产品的讲解上,力求理论联系实际,面向具体应用。本书在每章的后面提供了思考题和练习题,以便于读者巩固所学的知识点;在书末也提供了大量的参考文献,便于有兴趣的读者继续深入学习有关内容。
本书可作为信息安全、信息对抗技术、密码学等专业的本科生教材,也可以用作网络空间安全一级学科的研究生教材。对于广大网络安全工程师、网络管理员和IT从业人员来说,本书也是很好的参考书和培训教材。
|
| 作者简介: |
刘建伟,国家级教学名师,北京航空航天大学网络空间安全学院教授、博士生导师,享受国务院政府特殊津贴专家,国务院学位委员会学科评议组成员,教育部高等学校网络空间安全专业教学指导委员会委员,全国密码专业学位研究生教育指导委员会委员,北京市教学名师,北京市优秀教师,国家级一流本科课程负责人。荣获国家技术发明奖一等奖、国防技术发明奖一等奖、宝钢优秀教师特等奖、网络安全优秀教师奖等奖项。主编教材16部、专著7部、译著1部,荣获全国普通高等学校优秀教材一等奖、国家网络安全优秀教材奖、普通高等教育本科国家级规划教材、普通高等教育精品教材、工业和信息化部工程硕博士精品教材等奖项。
王育民,西安电子科技大学教授、博士生导师,中国电子学会会士,中国通信学会会士,IEEE高级会员,享受国务院政府特殊津贴。长期从事通信、信息论、编码、密码和信息安全的教学和科研工作,主持的科研项目多次荣获省部级科技成果奖。出版著作多部,荣获全国普通高等学校优秀教材一等奖、国家网络安全优秀教材奖、普通高等教育本科国家级规划教材、普通高等教育精品教材、工业和信息化部工程硕博士精品教材等奖项。
|
| 章节目录: |
第1篇 网络安全基础
第1章 引言 3
1.1 对网络安全的需求 5
1.1.1 网络安全发展态势 5
1.1.2 敏感信息对安全的需求 6
1.1.3 网络应用对安全的需求 7
1.2 安全威胁与防护措施 7
1.2.1 基本概念 7
1.2.2 安全威胁的来源 8
1.2.3 安全防护措施 10
1.3 网络安全策略 11
1.3.1 授权 12
1.3.2 访问控制策略 12
1.3.3 责任 13
1.4 安全攻击的分类 13
1.4.1 被动攻击 13
1.4.2 主动攻击 14
1.5 网络攻击的常见形式 15
1.5.1 口令窃取 16
1.5.2 欺骗攻击 16
1.5.3 缺陷和后门攻击 17
1.5.4 认证失效 18
1.5.5 协议缺陷 19
1.5.6 信息泄漏 19
1.5.7 指数攻击——病毒和蠕虫 20
1.5.8 拒绝服务攻击 21
1.6 开放系统互连安全体系结构 22
1.6.1 安全服务 23
1.6.2 安全机制 25
1.6.3 安全服务与安全机制的关系 26
1.6.4 在OSI层中的服务配置 27
1.7 网络安全模型 27
习题 28
第2章 计算机网络基础 30
2.1 计算机网络的定义 30
2.2 计算机网络体系的结构 30
2.2.1 网络体系结构的定义 30
2.2.2 两种典型的网络体系结构 32
2.2.3 网络协议及协议封装 34
2.3 分组交换技术 35
2.3.1 分组交换技术的概念 35
2.3.2 分组交换的特点 35
2.4 Internet的基本知识 36
2.4.1 Internet的构成 36
2.4.2 服务类别 37
2.4.3 IPv4地址 37
2.4.4 端口的概念 40
习题 41
第3章 Internet协议的安全性 43
3.1 Internet协议概述 43
3.2 网际层协议 43
3.2.1 IP协议 43
3.2.2 ARP协议 45
3.2.3 ICMP协议 46
3.2.4 IGMP协议 47
3.2.5 OSPF协议 48
3.2.6 BGP协议 49
3.3 传输层协议 50
3.3.1 TCP协议 51
3.3.2 UDP协议 52
3.4 应用层协议 53
3.4.1 RIP协议 53
3.4.2 HTTP协议 54
3.4.3 TELNET协议 55
3.4.4 SSH协议 56
3.4.5 DNS协议 57
3.4.6 SMTP协议 58
3.4.7 MIME协议 60
3.4.8 POP3协议 60
3.4.9 IMAP4协议 61
3.4.10 PGP协议 63
3.4.11 FTP协议 64
3.4.12 TFTP协议 65
3.4.13 NFS协议 65
3.4.14 SNMP协议 66
3.4.15 DHCP协议 67
3.4.16 H.323协议 68
3.4.17 SIP协议 69
3.4.18 NTP协议 70
3.4.19 FINGER协议 71
3.4.20 Whois协议 72
3.4.21 LDAP协议 73
3.4.22 NNTP协议 74
习题 75
第2篇 密码学基础
第4章 单(私)钥密码体制 79
4.1 密码体制的定义 79
4.2 古典密码 80
4.2.1 代换密码 81
4.2.2 换位密码 83
4.2.3 古典密码的安全性 84
4.3 流密码的基本概念 85
4.3.1 流密码框图和分类 86
4.3.2 密钥流生成器的结构和分类 87
4.3.3 密钥流的局部统计检验 88
4.4 快速软、硬件实现的流密码算法 89
4.4.1 A5 89
4.4.2 加法流密码生成器 90
4.4.3 RC4 91
4.4.4 祖冲之密码 92
4.5 分组密码概述 98
4.6 数据加密标准 101
4.6.1 DES介绍 101
4.6.2 DES的核心作用:消息的随机非线性分布 103
4.6.3 DES的安全性 103
4.7 高级加密标准 104
4.7.1 Rijndael密码概述 105
4.7.2 Rijndael密码的内部函数 106
4.7.3 AES密码算法 109
4.7.4 AES的密钥扩展 111
4.7.5 AES对应用密码学的积极影响 112
4.8 中国商用分组密码算法SM4 113
4.8.1 SM4密码算法 113
4.8.2 SM4密钥扩展算法 116
4.8.3 SM4的安全性 117
4.9 分组密码的工作模式 117
4.9.1 电码本模式 118
4.9.2 密码分组链接模式 118
4.9.3 密码反馈模式 119
4.9.4 输出反馈模式 120
4.9.5 计数器模式 122
习题 122
第5章 双(公)钥密码体制 124
5.1 双钥密码体制的基本概念 125
5.1.1 单向函数 125
5.1.2 陷门单向函数 126
5.1.3 公钥系统 126
5.1.4 用于构造双钥密码的单向函数 126
5.2 RSA密码体制 128
5.2.1 RSA密码体制 129
5.2.2 RSA的安全性 130
5.2.3 RSA的参数选择 133
5.2.4 RSA体制应用中的其他问题 135
5.2.5 RSA的实现 135
5.3 ElGamal密码体制 136
5.3.1 密钥生成 136
5.3.2 加解密 136
5.3.3 安全性 136
5.4 椭圆曲线密码体制 137
5.4.1 实数域上的椭圆曲线 137
5.4.2 有限域Zp上的椭圆曲线 138
5.4.3 GF(2m)上的椭圆曲线 140
5.4.4 椭圆曲线密码 141
5.4.5 椭圆曲线的安全性 142
5.4.6 ECC的实现 143
5.4.7 当前ECC的标准化工作 143
5.4.8 椭圆曲线上的RSA密码体制 144
5.4.9 用圆锥曲线构造双钥密码体制 144
5.5 基于身份的密码体制 145
5.5.1 引言 145
5.5.2 双线性映射和双线性D-H假设 146
5.5.3 IBE方案 147
5.5.4 IBE方案的安全性 148
5.6 中国商用密码SM2算法 151
5.6.1 SM2椭圆曲线推荐参数 151
5.6.2 辅助函数 151
5.6.3 密钥生成 152
5.6.4 加密 152
5.6.5 解密 153
5.6.6 实例与应用 155
5.7 公钥密码体制的安全性分析 155
习题 157
第6章 消息认证与杂凑函数 159
6.1 认证函数 159
6.1.1 消息加密 159
6.1.2 消息认证码 163
6.1.3 杂凑函数 165
6.2 消息认证码 166
6.2.1 对MAC的要求 167
6.2.2 基于杂凑函数的MAC 168
6.2.3 基于分组加密算法的MAC 169
6.3 杂凑函数 169
6.3.1 单向杂凑函数 169
6.3.2 杂凑函数在密码学中的应用 170
6.3.3 分组迭代单向杂凑算法的层次结构 170
6.3.4 迭代杂凑函数的构造方法 171
6.3.5 应用杂凑函数的基本方式 172
6.4 常用杂凑函数 174
6.4.1 MD系列杂凑函数 174
6.4.2 SHA系列杂凑函数 178
6.4.3 中国商用杂凑函数SM3 181
6.5 HMAC 184
6.5.1 HMAC的设计目标 184
6.5.2 算法描述 185
6.5.3 HMAC的安全性 186
习题 187
第7章 数字签名 189
7.1 数字签名基本概念 189
7.2 RSA签名体制 190
7.2.1 体制参数 190
7.2.2 签名过程 191
7.2.3 验证过程 191
7.2.4 安全性 191
7.3 ElGamal签名体制 191
7.3.1 体制参数 191
7.3.2 签名过程 192
7.3.3 验证过程 192
7.3.4 安全性 192
7.4 Schnorr签名体制 193
7.4.1 体制参数 193
7.4.2 签名过程 193
7.4.3 验证过程 193
7.4.4 Schnorr签名与ElGamal签名的不同点 194
7.5 DSS签名标准 194
7.5.1 概况 194
7.5.2 签名和验证签名的基本框图 195
7.5.3 算法描述 195
7.5.4 DSS签名和验证框图 196
7.5.5 公众反应 196
7.5.6 实现速度 196
7.6 中国商用数字签名算法SM2 197
7.6.1 体制参数 197
7.6.2 签名过程 197
7.6.3 验证过程 198
7.6.4 签名实例 199
7.7 具有特殊功能的数字签名体制 200
7.7.1 不可否认签名 200
7.7.2 防失败签名 200
7.7.3 盲签名 201
7.7.4 群签名 201
7.7.5 代理签名 202
7.7.6 指定证实人的签名 202
7.7.7 一次性数字签名 203
7.7.8 双有理签名方案 203
7.8 数字签名的应用 203
习题 203
第8章 密码协议 205
8.1 协议的基本概念 205
8.1.1 仲裁协议 205
8.1.2 裁决协议 207
8.1.3 自动执行协议 207
8.2 安全协议分类及基本密码协议 209
8.2.1 密钥建立协议 209
8.2.2 认证建立协议 214
8.2.3 认证的密钥建立协议 218
8.3 秘密分拆协议 226
8.4 会议密钥分配和秘密广播协议 228
8.4.1 秘密广播协议 228
8.4.2 会议密钥分配协议 229
8.5 密码协议的安全性 229
8.5.1 对协议的攻击 230
8.5.2 密码协议的安全性分析 233
习题 235
第3篇 网络安全技术与应用
第9章 数字证书与公钥基础设施 239
9.1 PKI的基本概念 239
9.1.1 PKI的定义 239
9.1.2 PKI的组成 239
9.1.3 PKI的应用 241
9.2 数字证书 242
9.2.1 数字证书的概念 243
9.2.2 数字证书的结构 243
9.2.3 数字证书的生成 245
9.2.4 数字证书的签名与验证 247
9.2.5 数字证书层次与自签名数字证书 249
9.2.6 交叉证书 251
9.2.7 数字证书的撤销 252
9.2.8 漫游证书 257
9.2.9 属性证书 258
9.3 PKI体系结构--PKIX模型 259
9.3.1 PKIX服务 259
9.3.2 PKIX体系结构 259
9.4 PKI实例 260
9.5 授权管理设施--PMI 261
9.5.1 PMI的定义 261
9.5.2 PMI与PKI的关系 262
9.5.3 实现PMI的机制 263
9.5.4 PMI模型 264
9.5.5 基于PMI建立安全应用 265
习题 266
第10章 网络加密与密钥管理 268
10.1 网络加密的方式及实现 268
10.1.1 链路加密 268
10.1.2 节点加密 269
10.1.3 端到端加密 269
10.1.4 混合加密 270
10.2 硬件、软件加密及有关问题 271
10.2.1 硬件加密的优点 271
10.2.2 硬件种类 272
10.2.3 软件加密 272
10.2.4 存储数据加密的特点 272
10.2.5 文件删除 273
10.3 密钥管理基本概念 273
10.3.1 密钥管理 273
10.3.2 密钥的种类 274
10.4 密钥生成 275
10.4.1 密钥选择对安全性的影响 276
10.4.2 好的密钥 276
10.4.3 不同等级的密钥产生的方式不同 276
10.5 密钥分配 277
10.5.1 基本方法 277
10.5.2 密钥分配的基本工具 279
10.5.3 密钥分配系统的基本模式 279
10.5.4 可信第三方TTP 279
10.5.5 密钥注入 281
10.6 密钥的证实 281
10.6.1 单钥证书 282
10.6.2 公钥的证实技术 283
10.6.3 公钥认证树 283
10.6.4 公钥证书 284
10.6.5 基于身份的公钥系统 285
10.6.6 隐式证实公钥 286
10.7 密钥的保护、存储与备份 287
10.7.1 密钥的保护 287
10.7.2 密钥的存储 288
10.7.3 密钥的备份 288
10.8 密钥的泄漏、吊销、过期与销毁 289
10.8.1 泄漏与吊销 289
10.8.2 密钥的有效期 289
10.8.3 密钥销毁 289
10.9 密钥控制 290
10.10 多个管区的密钥管理 291
10.11 密钥管理系统 293
习题 295
第11章 无线网络安全 296
11.1 无线网络面临的安全威胁 296
11.2 无线蜂窝网络的安全性 299
11.2.1 GSM的安全性 299
11.2.2 CDMA的安全性 302
11.2.3 3G系统的安全性 304
11.3 无线数据网络的安全性 306
11.3.1 有线等效保密协议 306
11.3.2 802.1x协议介绍 308
11.3.3 802.11i标准介绍 309
11.3.4 802.16标准的安全性 312
11.3.5 WAPI标准简介 315
11.3.6 WAP的安全性 316
11.4 Ad hoc网络的安全性 319
11.4.1 Ad hoc网络保密与认证技术 320
11.4.2 Ad hoc网络的安全路由 323
11.4.3 Ad hoc网络的入侵检测 323
11.4.4 Ad hoc网络的信任建立 324
习题 324
第12章 防火墙技术 326
12.1 防火墙概述 326
12.2 防火墙的类型和结构 328
12.2.1 防火墙分类 329
12.2.2 网络地址转换 331
12.3 静态包过滤器 336
12.3.1 工作原理 336
12.3.2 安全性讨论 340
12.4 动态包过滤防火墙 341
12.4.1 工作原理 341
12.4.2 安全性讨论 343
12.5 电路级网关 345
12.5.1 工作原理 346
12.5.2 安全性讨论 348
12.6 应用级网关 349
12.6.1 工作原理 350
12.6.2 安全性讨论 351
12.7 状态检测防火墙 353
12.7.1 工作原理 353
12.7.2 安全性分析 354
12.8 切换代理 356
12.8.1 工作原理 356
12.8.2 安全性讨论 356
12.9 空气隙防火墙 357
12.9.1 工作原理 357
12.9.2 安全性分析 358
12.10 分布式防火墙 359
12.10.1 工作原理 359
12.10.2 分布式防火墙的优缺点 360
12.11 防火墙的发展趋势 360
12.11.1 硬件化 360
12.11.2 多功能化 361
12.11.3 安全性 362
习题 362
第13章 入侵检测技术 364
13.1 入侵检测概述 364
13.1.1 入侵检测的概念 365
13.1.2 IDS的主要功能 366
13.1.3 IDS的任务 367
13.1.4 IDS的评价标准 368
13.2 入侵检测原理及主要方法 369
13.2.1 异常检测基本原理 369
13.2.2 误用检测基本原理 370
13.2.3 各种入侵检测技术 370
13.3 IDS的结构与分类 373
13.3.1 IDS的结构 374
13.3.2 IDS的分类 375
13.4 NIDS 376
13.4.1 NIDS设计 377
13.4.2 NIDS关键技术 378
13.5 HIDS 381
13.5.1 HIDS设计 382
13.5.2 HIDS关键技术 383
13.6 DIDS 385
13.7 IDS设计上的考虑与部署 386
13.7.1 控制台的设计 386
13.7.2 自身安全设计 387
13.7.3 IDS的典型部署 388
13.8 IDS的发展方向 389
习题 391
第14章 VPN技术 392
14.1 VPN概述 392
14.1.1 VPN的概念 392
14.1.2 VPN的特点 392
14.1.3 VPN的分类 393
14.1.4 VPN关键技术 394
14.2 隧道协议与VPN 395
14.2.1 第2层隧道协议 396
14.2.2 第3层隧道协议 398
14.3 IPSec VPN 399
14.3.1 IPSec协议概述 399
14.3.2 IPSec的工作原理 400
14.3.3 IPSec中的主要协议 401
14.3.4 安全关联 404
14.3.5 IPSec VPN的构成 405
14.3.6 IPSec的实现 406
14.4 SSL/TLS VPN 406
14.4.1 TLS协议概述 406
14.4.2 TLS VPN的原理 407
14.4.3 TLS VPN的优缺点 409
14.4.4 TLS VPN的应用 410
14.4.5 TLS VPN与IPSec VPN比较 410
14.5 PPTP VPN 411
14.5.1 PPTP概述 411
14.5.2 PPTP VPN的原理 412
14.5.3 PPTP VPN的优缺点 413
14.6 MPLS VPN 413
14.6.1 MPLS协议概述 414
14.6.2 MPLS VPN的原理 415
14.6.3 MPLS VPN的优缺点 416
习题 418
第15章 身份认证技术 420
15.1 身份证明 420
15.1.1 身份欺诈 420
15.1.2 身份证明系统的组成和要求 421
15.1.3 身份证明的基本分类 422
15.1.4 实现身份证明的基本途径 422
15.2 口令认证系统 423
15.2.1 概述 423
15.2.2 口令的控制措施 425
15.2.3 口令的检验 425
15.2.4 口令的安全存储 426
15.3 个人特征的身份证明技术 427
15.3.1 手书签字验证 427
15.3.2 指纹验证 428
15.3.3 语音验证 429
15.3.4 视网膜图样验证 429
15.3.5 虹膜图样验证 429
15.3.6 脸型验证 430
15.3.7 身份证明系统的设计 430
15.4 一次性口令认证 431
15.4.1 挑战/响应机制 431
15.4.2 口令序列机制 432
15.4.3 时间同步机制 432
15.4.4 事件同步机制 433
15.4.5 几种一次性口令实现机制的比较 434
15.5 基于证书的认证 435
15.5.1 简介 435
15.5.2 基于证书认证的工作原理 435
15.6 智能卡技术及其应用 438
15.7 AAA认证协议与移动IP技术 440
15.7.1 AAA的概念及AAA协议 441
15.7.2 移动IP与AAA的结合 444
习题 446
参考文献 448
|
| 精彩片段: |
|
|
| 书 评: |
|
|
| 其 它: |
|
|
|
 中国大学出版社协会 |
首页 |
宏观指导 |
出版社天地 |
图书代办站 |
教材图书信息 |
教材图书评论 |
在线订购 |
教材征订
